

お電話でのお問い合わせ 0120-965-082受付時間 10:00~18:00(土日祝除く)
WEBCASトップ > マーケティングコミュニケーションコラム > メールマーケティングコラム一覧 > 企業のなりすましメール対策とは?具体的な対策とSPF・DKIM・DMARCを解説
企業のなりすましメール対策とは?具体的な対策とSPF・DKIM・DMARCを解説
メール


こんにちは。メール配信システム「WEBCAS e-mail」のマーケティングチームです。
今回のテーマは「企業のなりすまし対策とは?」です。
企業を装った「なりすましメール」は、不正送金や情報漏洩、ブランドイメージの低下など、企業に深刻な被害をもたらします。被害を防ぐには、受信者への注意喚起だけでなく、SPF・DKIM・DMARCなどの送信ドメイン認証を設定し、自社ドメインを悪用したメールを技術的に見分けられる状態にすることが重要です。
本記事では、企業が行うべきなりすましメール対策を最初に整理したうえで、代表的な手口や、SPF・DKIM・DMARCの仕組み、DMARC導入の進め方や費用、BIMIとの関係までをわかりやすく解説します。
【このコラムでわかること】
・なりすましメールとは、第三者が実在する企業や人物を装って送信するメールであり、金銭的被害・情報漏洩・ブランド毀損を引き起こすおそれがあります。
・企業のなりすましメール対策では、人の注意だけに頼らず、SPF・DKIM・DMARCなどの送信ドメイン認証を組み合わせることが重要です。
・SPFは送信元IPアドレス、DKIMは電子署名、DMARCは認証に使われたドメインと受信者に表示されるFromドメインの一致を確認します。
・DMARCは、自社ドメインを利用したメールの認証状況をレポートで把握し、認証に失敗したメールの扱いを受信側へ示す仕組みです。
・送信ドメイン認証では類似ドメインからのメールを直接防げないため、ドメイン監視やフィッシングサイトの早期発見、メールフィルタリングなども併用する必要があります。
・DMARCを適切に運用した後は、正規メールに企業ロゴを表示し、受信者が判別しやすくするBIMIの導入も検討できます。
 なりすましメールとは?企業が受ける被害
なりすましメールとは、悪意のある第三者が実在する企業・組織・個人を装って送信するメールです。差出人名やメールアドレスを正規の送信元のように見せかけ、受信者を偽サイトへ誘導したり、送金や機密情報の提供を求めたりします。
メールでは、受信画面に表示される差出人情報を偽装できる場合があります。そのため、表示名やFromアドレスを目視するだけでは、本物かどうかを判断できないケースがあります。
なりすましメールの仕組み
攻撃者は、
といった方法で、メールを本物らしく見せます。さらに、企業の公開情報や過去のやり取りを調べ、実在する取引や担当者に合わせた文面を作ることもあります。
近年は文章生成技術の進展により、不自然な表現が少なく、内容も状況に合ったメールを作りやすくなっています。「日本語が不自然だから偽物」といった従来の見分け方だけでは、判断が難しくなっています。
企業に発生する3つのリスク
なりすましメールによって企業に生じる主なリスクは、次の3つです。
1.金銭的被害
経営者や取引先を装った偽の送金指示により、本来とは異なる口座へ振り込んでしまうおそれがあります。取引金額が大きい企業間取引では、一度の被害が経営に影響することもあります。
2.情報漏洩
偽サイトに認証情報を入力したり、不正な添付ファイルを開いたりすると、社内システムへの不正アクセスにつながります。顧客の個人情報や機密情報が流出すれば、調査・復旧費用だけでなく、損害賠償や行政対応が必要になる可能性があります。
3.ブランド毀損
自社ドメインを悪用したメールが顧客や取引先に届くと、「この会社から届くメールは危険だ」という印象を与えかねません。企業が攻撃そのものをおこなっていなくても、顧客離れや取引関係の悪化につながる可能性があります。
攻撃手口の巧妙化に加え、メールサービス各社が送信者認証を重視するようになっていることから、送信ドメイン認証はセキュリティだけでなく、正規メールを安定して届けるためにも重要になっています。
なりすましメール対策の基本「送信ドメイン認証」とは
なりすましメールの脅威から企業を守るために重要な役割を果たすのが送信ドメイン認証という技術です。送信ドメイン認証は、メールの送信元が正当かどうかを受信側で検証するための仕組みです。代表的な技術にSPF・DKIM・DMARCがあり、それぞれ確認する対象と役割が異なります。いずれか一つだけに頼るのではなく、組み合わせて運用することが重要です。ここでは、これら3つの主要な技術について、それぞれの仕組みと役割をわかりやすく解説します。
SPF:送信元IPアドレスを検証する仕組み
SPF(Sender Policy Framework)は、送信ドメイン認証の基本的な仕組みの一つです。これは「このドメインから送られるメールは、特定のIPアドレスを持つサーバーからのみ送信されます」という宣言を、インターネット上の住所録のような役割を持つDNS(Domain Name System)に登録する技術です。メールを受信するサーバーは、そのメールの送信元IPアドレスが、送信元のドメインがDNSに登録している許可済みのIPアドレスリストに含まれているかを確認します。
たとえるなら、差出人が「自分の住所はここです」とあらかじめ届け出ておき、受け取る側が発送元を照合するようなものです。ただし、SPFが確認するドメインは、通常、メール配送に使われるエンベロープFromのドメインです。受信者に表示されるFromドメインと異なる場合もあるため、SPFに合格しただけで表示上の差出人が正しいとは限りません。また、転送によって送信元IPアドレスが変わると、認証に失敗することがあります。そのため、SPFだけでは完全ななりすまし対策とは言えません。
DKIM:電子署名でメールの改ざんを検知する仕組み
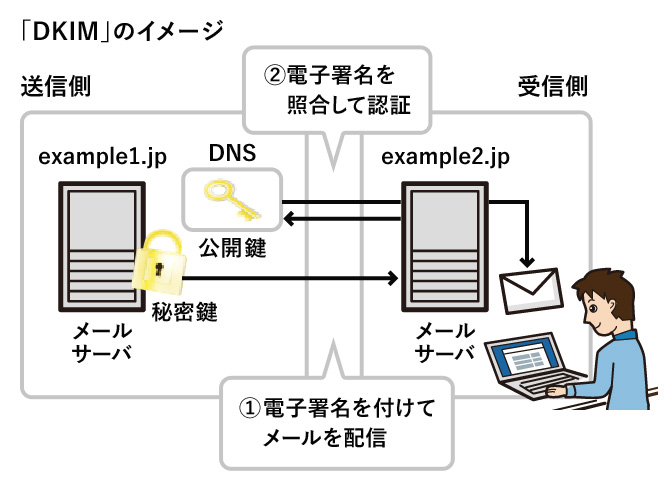
DKIM(DomainKeys Identified Mail)は、SPFとは異なるアプローチでメールの信頼性を担保する技術です。DKIMでは、送信サーバーがメールに電子署名を付与し、受信側がDNS上の公開鍵を使って検証する仕組みです。この電子署名は、送信ドメインの秘密鍵を使って生成され、対応する公開鍵はDNSに登録されます。
受信側のサーバーは、DNSから取得した公開鍵を使って、メールに付与された電子署名を検証します。この検証に成功すれば、そのメールが「正当な送信元から送られたものであり、かつ途中で内容が改ざんされていないこと」が証明されます。ただし、DKIMに合格しただけでは、署名ドメインと受信者に表示されるFromドメインが一致するとは限りません。その一致を確認するのが次に解説するDMARCです。
DMARC:SPF・DKIMの結果を基にメールの受信を制御する仕組み
DMARC(Domain-based Message Authentication, Reporting, and Conformance)は、これまで解説したSPFとDKIMの認証結果を利用し、認証に使われたドメインと受信者に表示されるFromドメインが一致しているかを確認します。SPFまたはDKIMの少なくとも一方が認証とアライメントの条件を満たすと、DMARCは合格します。これにより、受信者から見える差出人ドメインを基準に、なりすましかどうかを判断しやすくなります。DMARCについては、次の章でさらに詳しく解説します。
なりすましメール対策で、なぜDMARCが重要なのか
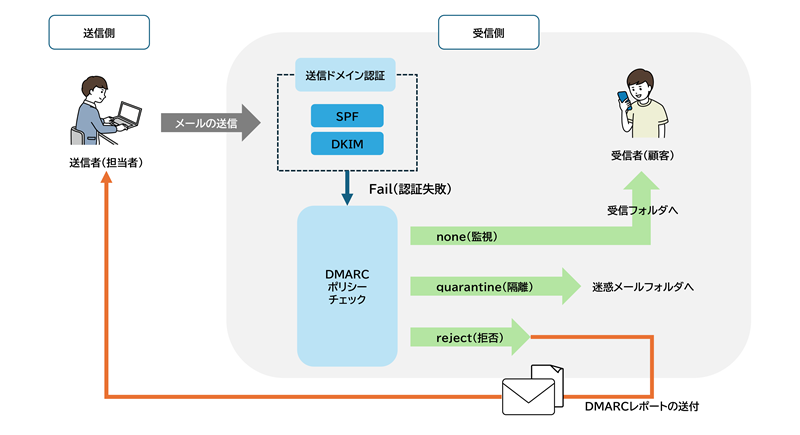
DMARCには、認証に失敗したメールの扱いを受信側へ示す機能と、認証結果のレポートを受け取る機能があります。自社ドメインがどのように使われているかを可視化し、最終的になりすましメールの受信を拒否するところまで段階的に対策できる点が大きな特徴です。
DMARCでできること
DMARCを設定すると、主に次のことができます。
なお、DMARCは「設定して終わり」の仕組みではありません。レポートを確認して正規メールの認証状態を整え、ポリシーを強化することで、本来の効果を発揮します。
none・quarantine・rejectの違い
DMARCには、認証に失敗したメールの扱いを示す3つのポリシーがあります。
導入初期は「p=none」でデータを収集し、正規メールが認証に失敗していないか確認します。その後、「p=quarantine」「p=reject」へ段階的に引き上げます。なお、最終的な処理は受信側の判断や仕様にも左右されます。
DMARCレポートでなりすまし状況を確認できる
DMARCの集約レポートには、送信元IPアドレス、メール通数、SPF・DKIM・DMARCの認証結果などがXML形式で記録されます。分析することで、正規の送信元、設定漏れがある送信元、不審な送信元を把握できます。複数のメール配信サービスやクラウドサービスを利用している企業では、担当部門が把握していない送信元が見つかることもあります。レポートを継続して確認することが、安全なポリシー強化につながります。
DMARC運用のイメージ
企業が行うべきなりすましメール対策4選
なりすましメール対策では、「自社になりすましたメールを受信側で判定できるようにする対策」と、「社員が受け取ったなりすましメールによる被害を防ぐ対策」の両方が必要です。
ここでは、企業が自社ドメインと正規メールの信頼性を守るための「送信側」の対策を中心に表形式でまとめていますので、自社の状況を確認したり今後の方針を決めたりするための参考にしてみてください。
なりすましメール対策まとめ

| 対策 | 解説 | 注意点 |
|---|---|---|
| 1. SPFを設定する | SPFは、ドメインの所有者が、そのドメインのメール送信を許可するサーバーをDNS上で示す仕組みです。受信側は、実際の送信元IPアドレスが許可されたものかを確認できます。 自社が利用しているメールサーバーやメール配信サービスを洗い出し、漏れや重複がないようにSPFレコードを設定します。 |
SPFだけでは転送時に認証が失敗する場合があり、受信者に表示されるFromドメインとの一致も単独では保証できません。 |
| 2. DKIMを設定する | DKIMは、送信するメールに電子署名を付け、受信側が公開鍵を使って検証する仕組みです。送信ドメインの管理下で署名されたことと、署名対象の内容が配送途中で改変されていないことを確認できます。 利用中のメール配信サービスがDKIMに対応しているかを確認し、署名に使うドメインと公開鍵を適切に設定しましょう。 |
DKIMで署名したドメインと、受信者のメール画面に表示される「From(差出人)」のドメインは、必ずしも同じとは限りません。そのためDKIM認証に成功していても、Fromが別の企業のドメインになりすまされている可能性もあります。 |
| 3. DMARCを導入する | DMARCは、SPF・DKIMの認証結果に加え、認証に使われたドメインと受信者に表示されるFromドメインが一致しているか(アライメント)を確認する仕組みです。認証に失敗したメールをどのように扱うか、送信側が「監視」「隔離」「拒否」のポリシーとして受信側へ示せます。 最初は「p=none」で状況を把握し、正規メールへの影響を確認しながら「p=quarantine」「p=reject」へ段階的に強化するのが一般的です。 |
DNSにレコードを設定して終わりではなく、受信側から届くDMARCレポートを確認し、自社ドメインを使用している送信元、認証の成否、なりすましの疑いがある送信を継続的に把握する必要があります。 レポートをもとに正規の送信元の設定漏れを解消し、認証に失敗する正規メールがないことを確認したうえで、ポリシーを強化していくことが重要です。 |
| 4.類似ドメインの監視、フィッシングサイトの早期発見などで防ぐ | SPF・DKIM・DMARCを適切に運用していても、たとえば正規ドメインによく似た「類似ドメイン」から届くメールなど、すべてのなりすましメールを防げるわけではありません。 類似ドメインの監視、フィッシングサイトの早期発見など、ほかの対策も組み合わせることが重要です。 |
自社側で監視することも大切ですが、顧客側で判別できるようにしておくとより良いです。 例えば、公式サイトなどで正規のドメインや不審なメールの事例を案内すれば、顧客がなりすましメールを見分ける助けになります。 |
なりすましメールの代表的な手口
企業を狙ったなりすましメールには複数の手口があり、組み合わせて使われることもあります。代表的な手口を把握し、適切に対策をしましょう。
フィッシング詐欺
フィッシング詐欺とは、実在する企業やサービスを装い、ユーザーから個人情報や認証情報を騙し取ることを目的とした詐欺の手法です。具体的には、金融機関、ECサイト、宅配業者、クラウドサービスなど、誰もが日常的に利用するサービスを偽装したメールが送信されます。これらのメールは、あたかも本物であるかのようにデザインされており、「アカウント情報が漏洩しました」「本人確認が必要です」といった緊急性を煽る文言で受信者を偽サイトへ誘導し、ID、パスワード、クレジットカード情報などを入力させることで認証情報を窃取します。
ビジネスメール詐欺(BEC)
ビジネスメール詐欺(Business Email Compromise、略称BEC)は、経営層や取引先、あるいは経理担当者などになりすまし、偽の送金指示や支払い変更の依頼、あるいは機密情報の提供を求めるメールを送信します。例えば、社長やCFOになりすまして経理担当者に「至急、海外の取引先に〇〇ドルを送金してほしい」と指示するケースや、取引先の銀行口座が変更されたという虚偽の連絡をして、本来の送金先ではない口座へ振り込ませるケースなどが代表的です。通常の業務連絡に見えるため、担当者が不審に思わず対応してしまう危険があります。
ドメインスプーフィング
ドメインスプーフィング(Domain spoofing)とは、メールの差出人情報(Fromアドレス)を偽装し、正規の企業のドメインから送信されたメールのように見せかける手口です。ドメインスプーフィングを用いると、見た目上は正規の送信元から届いたように見えるため、受信者が画面上の表示だけで偽装を見抜くことは困難です。こうしたなりすましへの対策には、先述したSPFやDKIMによる認証に加え、認証結果とFromドメインとの整合性を確認するDMARCが有効です。
類似ドメイン
類似ドメイン(Look-alike Domain)の悪用は、正規のドメインによく似たドメインを攻撃者が取得し、それを使ってメールを送信する手口です。例えば、「example.com」の代わりに「examp1e.com」(lを数字の1に置き換え)や、「example-co.com」(ハイフンを追加)など、視覚的に区別がつきにくいドメインが悪用されます。正規のメールであると誤認させやすいため、フィッシング詐欺やビジネスメール詐欺と組み合わされることで、より被害が拡大する可能性が高まります。
類似ドメインは攻撃者が管理する別ドメインであるため、自社ドメインに設定したDMARCだけでは直接ブロックできません。ドメイン監視、メールフィルタリング、従業員教育などを併用する必要があります。
DMARC導入で企業が直面する課題
DMARCは、なりすましメール対策として強力な技術ですが、導入やその後の運用にはいくつかの課題が伴います。
送信元の棚卸しが大変
DMARC導入の最初の課題は、自社ドメインからメールを送信しているすべての「送信元」を正確に把握する棚卸し作業です。社内のメールサーバーはもちろんのこと、マーケティングオートメーションツール、顧客管理システム(CRM)、人事システム、問い合わせ管理ツール、さらには外部委託しているサービスプロバイダーのシステムなど、企業活動においては多種多様なシステムからメールが送信されています。これらをすべて洗い出し、DMARCの認証対象とするのは想像以上に手間がかかる作業です。
特に「シャドーIT」と呼ばれる、情報システム部門が把握していないクラウドサービスが使われているケースもあります。各部署が独自に契約・利用しているクラウドサービスなどからのメール送信元を見落とされたままだと、そのメールがDMARCの認証に失敗し、最終的には正規のメールが受信者に届かなくなってしまうリスクがあります。そのため、棚卸しの際には慎重に進めていくことが重要です。
SPF設定が複雑
企業が利用するメール送信サービスが増えれば増えるほど、SPFレコードの管理は複雑になります。特に、複数のクラウドサービスやメール配信システムを利用している場合、それぞれのサービスのIPアドレスやホスト名を正しく含める必要があります。
また、SPFレコードには「DNSルックアップ回数が10回まで」という技術的な上限があります。この上限を超えて多くの送信元を記述しようとすると、SPF認証が正常に機能しなくなり、正規のメールが認証に失敗する原因となります。この制約を回避するためには、サブドメインの利用や、特定のサービスからの送信を別のドメインに切り出すなど、高度な設計と専門知識が求められ、多くの担当者様にとって悩みの種となっています。
DMARCレポート分析が難しい
DMARCレポートには、どのIPアドレスから、どのくらいのメールが送信され、SPFやDKIMの認証が成功したか失敗したかといった膨大な情報が含まれていますが、これを読み解くにはDMARCの仕組みやメールヘッダの構造に関する深い理解が不可欠です。専門のツールを利用しない場合、手動での分析は時間がかかり、日々の運用負荷を著しく増大させる要因となってしまいます。
ポリシーをrejectまで上げられない
先述の通り、DMARCポリシーには「none(監視のみ)」「quarantine(隔離)」「reject(拒否)」の3段階がありますが、多くの企業が最終目標である「reject」までポリシーを強化することをためらう心理的な障壁に直面します。これは、「もしDMARCの設定ミスで正規のメールをブロックしてしまったら」という強い懸念があるためです。正規のメールが取引先や顧客に届かなくなることは、ビジネス機会の損失や信頼関係の毀損に直結するため、大きなリスクと捉えられます。
この恐怖心から、多くの企業はポリシーを「none」の監視モードのまま長期間放置してしまったり、あるいは影響が限定的な「quarantine」で妥協してしまったりする傾向にあります。結果として、なりすましメールを完全にブロックするというDMARC本来の目的を達成できず、形骸化した対策に留まってしまうというジレンマに陥りがちです。
なりすまし対策としてDMARCを導入する流れ
企業がDMARCを安全に導入するには、最初から認証に失敗したメールを拒否するのではなく、認証状況を確認しながら段階的にポリシーを強化することが重要です。
基本的には、次の流れで進めます。
1. p=noneでDMARCを設定する
まずは監視用のポリシーを設定し、DMARCレポートの受信を開始します。
2. 正規の送信元を確認し、SPF・DKIMを整備する
レポートをもとに、自社ドメインを利用しているメールサーバーや配信サービスを確認します。正規メールが認証に失敗している場合は、SPF・DKIMの設定を見直します。
3. quarantineからrejectへ段階的に強化する
正規メールへの影響がないことを確認しながら、ポリシーを「p=quarantine」「p=reject」へ引き上げます。
DMARCレコードの書き方やDNSへの登録方法など、具体的な設定手順は「DMARC設定の手順と書き方:ポリシーの種類や注意点を解説」で詳しく解説しています。
DMARC導入後はBIMIによるロゴ表示も検討できる
DMARCのポリシーを適切に運用できるようになった企業は、次の施策としてBIMIの導入も検討できます。
BIMI(Brand Indicators for Message Identification)は、所定の認証要件を満たした正規メールに、企業が指定したブランドロゴを表示する仕組みです。なりすましメールを直接防ぐ技術ではありませんが、受信者が正規メールを視覚的に認識しやすくなり、ブランドへの信頼感やメールの視認性向上が期待できます。
BIMIを利用するには、SPF・DKIM・DMARCを適切に設定し、DMARCポリシーを「p=quarantine」または「p=reject」にするなどの条件があります。ロゴデータや証明書、DNS設定などの詳しい導入条件については、「BIMIでメールの受信トレイにブランドロゴを表示させる方法とは?」で解説しています。
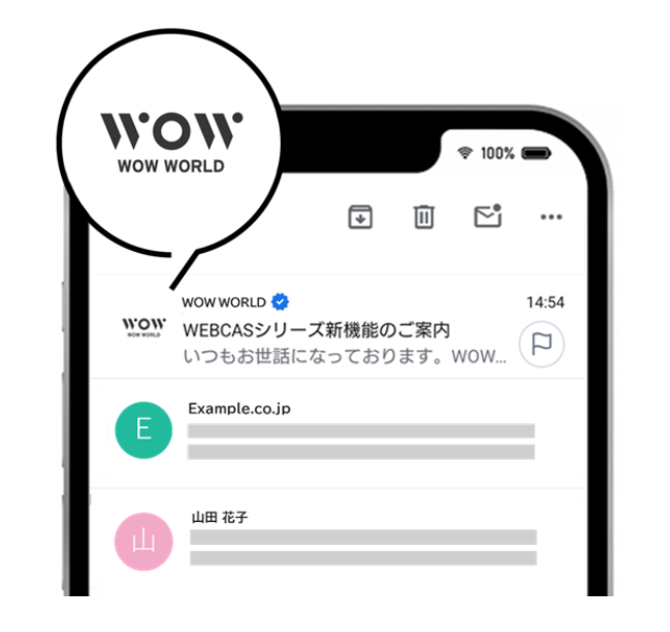
BIMIを活用し、顧客側の受信トレイで送信したメールに自社のブランドロゴを表示させるイメージ
なりすましメール対策にかかる費用
DMARC・BIMIの導入費用は、送信ドメイン数、メール通数、送信元の数、レポート分析の方法、支援範囲などによって異なります。単純なDNS設定費用だけでなく、送信元の棚卸しや継続的な運用に必要な工数も含めて検討しましょう。
DMARC導入にかかる費用
レポート分析ツールの料金は、分析するメール通数、対象ドメイン数、保存期間、アラートや可視化などの機能によって異なります。外部支援を利用する場合は、送信元の棚卸し、SPF・DKIMの設定確認、レポート分析、ポリシー強化の支援範囲によって費用が変わります。具体的な金額は各サービスの見積もりで確認しましょう。
なお、当社WOW WORLDではDMARCレポート支援サービスを提供しており、DMARCレポートの解析から対応策までをご提案しています。専用の分析ツールを自社で別途導入・運用する負担を抑えながら、ポリシー強化に向けた対応を進められます。「DMARCレポートの見方がわからない」「ポリシーを強化したいが、どこから手を付ければよいかわからない」といったお悩みがありましたら、ぜひお気軽にご相談ください。
BIMI導入にかかる費用
BIMIを導入する際には、ロゴデータの作成・調整、DNS設定、VMC(Verified Mark Certificate:検証済みマーク証明書)の取得・更新などに費用がかかります。
VMCの価格については、発行する認証局や証明書の有効期間によって異なりますが、年間で数万から数十万円程度が一般的な目安となります。また、表示したいロゴがまだ商標登録されていない場合は、まずその商標登録を行うための費用が別途必要になります。商標登録には、調査費用や出願費用、登録料などが発生し、これらを合わせると数十万円かかるケースもあります。
当社WOW WORLDでは、BIMI導入に関する支援サービスも提供しており、各企業様のDMARCのポリシー引き上げ支援から証明書の取得・申請、DNSの設定支援までを一貫してサポートしています。「BIMIを導入したいが、何から始めればよいかわからない」「自社だけで対応するのが難しい」といった場合は、ぜひお気軽にご相談ください。現在のDMARCの運用状況などを踏まえ、BIMI導入に向けて必要な対応をご案内します。
投資対効果:セキュリティ強化とマーケティング効果の両立
DMARCとBIMIへの投資は、セキュリティ対策だけでなく、ブランド価値やメールマーケティングの成果向上にもつながります。この投資対効果(ROI)は、「守りのROI」と「攻めのROI」の二つの側面から評価できます。
まず「守りのROI」として、DMARCを導入することで自社ブランドを悪用したなりすましメールをブロックし、金銭的被害や情報漏洩、ブランド毀損を未然に防ぐことができます。数千万円から億単位に上る可能性があるこうした被害を回避できることは、DMARC導入の費用をはるかに上回る価値があると言えるでしょう。
次に「攻めのROI」としては、BIMIによるマーケティング効果の向上が期待できます。DMARCによって保護され、BIMIでロゴが表示されたメールは、受信トレイで視覚的に目立ち、受信者からの信頼性が向上します。これによりメールの開封率やクリック率の改善につながり、マーケティング施策の効果を最大化できるでしょう。
なりすましメール対策に関するよくある質問
SPFを設定するだけでなりすましメールを防げますか?
SPFだけですべてのなりすましメールを防ぐことはできません。SPFは送信元IPアドレスを確認しますが、受信者に表示されるFromドメインとの一致を単独では保証しません。DKIMとDMARCも設定し、DMARCレポートを確認しながら運用することが重要です。
DKIMとDMARCの違いは何ですか?
DKIMは、メールに付与された電子署名を検証し、署名ドメインの管理下で送られたことと、署名対象の内容が改変されていないことを確認する仕組みです。DMARCは、SPF・DKIMの結果とFromドメインとの一致を確認し、認証失敗時の扱いとレポートの送付先を指定する仕組みです。
DMARCを設定すると正規のメールが届かなくなることはありますか?
正規の送信元でSPF・DKIMの設定が漏れている状態で「p=quarantine」や「p=reject」を適用すると、正規メールが隔離・拒否される可能性があります。最初は「p=none」でレポートを収集し、正規の送信元を確認・修正してから段階的にポリシーを強化しましょう。
DMARCのポリシーはnoneのままでも効果がありますか?
「p=none」でも、レポートによって送信状況や認証失敗を把握する効果があります。ただし、認証に失敗したメールの隔離・拒否を受信側へ求めないため、なりすましメールを止めるという点では十分ではありません。監視結果をもとに設定を整え、quarantineやrejectへの移行を目指すことが重要です。
なりすましメール対策は自社だけでできますか?
送信元が少なく、DNSやメール認証に詳しい担当者がいる場合は、自社で進められることがあります。一方、送信元が多い、DMARCレポートを分析できない、正規メールへの影響を判断できないといった場合は、専門サービスの利用を検討すると安全に進めやすくなります。
まとめ:企業のなりすましメール対策は送信ドメイン認証から始めよう
なりすましメールは、差出人名やメールアドレスの表示だけで本物かどうかを判断することが難しくなっています。そのため、受信者の注意だけに頼るのではなく、SPF・DKIM・DMARCなどの送信ドメイン認証によって、自社ドメインを悪用したメールを技術的に判定できる状態にすることが重要です。
まずは、自社ドメインにおけるSPF・DKIM・DMARCの設定状況を確認しましょう。DMARCを設定済みの場合は、レポートを活用しながら、正規メールへの影響を確認したうえで段階的にポリシーを強化することが重要です。
DMARCのポリシーを適切に運用できるようになったら、正規メールにブランドロゴを表示するBIMIの導入も検討できます。BIMIはなりすましメールを直接防ぐ仕組みではありませんが、受信者が正規メールを視覚的に認識しやすくなり、ブランドへの信頼感を高める効果が期待できます。
一方で、DMARCやBIMIの導入には専門知識が求められるため、自社だけで導入・運用することが難しいケースも少なくありません。当社では、「DMARCレポート支援サービスと「BIMI導入支援サービス」を提供し、企業のなりすましメール対策をサポートしています。「DMARCの設定方法が難しい」「レポートを受け取っているが何をすべきかわからない」「BIMIの導入条件や設定方法を教えてほしい」などのお悩みがあればお気軽にご相談ください。

特徴、機能一覧、料金プランなど、メール配信システムWEBCASの詳細資料(PDF)をご確認いただけます
●こんなコラムも読まれています
- DMARC設定の手順と書き方:ポリシーの種類や注意点を解説
-
- DMARC(ディーマーク)とは、SPFやDKIMの認証結果に基づき、なりすましメールへの対策を強化する送信ドメイン認証技術です。
本記事では、2024年以降のGmail送信者ガイドラインに対応したDMARC設定の4ステップ、ポリシー(p=none/reject)の書き方、設定時の注意点を専門家が解説します。
コラムを読む >>
- BIMIでメールの受信トレイにブランドロゴを表示させる方法とは?
-
- メールマーケティングにおけるブランドイメージ強化の手段として、昨今注目を集めているのが「BIMI(ビミ)」の導入です。BIMIを活用すると、顧客側の受信トレイでメールに自社のブランドロゴを表示させることが可能です。
また、メールセキュリティの強化にもつながるというメリットがあり、なりすましやフィッシング攻撃への対策としても有効です。
本記事では、BIMIの仕組みから導入メリット、注意点などをわかりやすく解説します。
コラムを読む >>
- バウンスメールとは?原因別の対処法と事前にできる対策を徹底解説
-
- 「バウンスメール」とは、簡単に言えば「相手に届かず、エラーとして戻ってきたメール」のことです。
バウンスメールは、放っておくと企業のビジネスにさまざまな悪影響がでるため、原因を知り対処することが必要です。
本記事では、バウンスメールの仕組みや種類、原因ごとの対処法から、事前にできる対策までわかりやすく解説します。企業のメールマーケティングに携わるご担当者様はぜひ参考にしてください。
コラムを読む >>
マーケティングコミュニケーションに関するノウハウやセミナー情報、お役立ち情報をお届けします!
WEBCASトップ > マーケティングコミュニケーションコラム > メールマーケティングコラム一覧 > 企業のなりすましメール対策とは?具体的な対策とSPF・DKIM・DMARCを解説